Good Smile Company Temukan Program Berbahaya di Situs Resminya, 2.800 Pelanggan Berpotensi Terdampak
Good Smile Company mengungkap temuan program berbahaya pada toko online resminya. Sebanyak 402.466 kartu kredit berpotensi terekspos sebagian.
Daftar Isi
Good Smile Company mengungkap perkembangan terbaru terkait insiden akses ilegal yang terjadi pada toko online resminya. Dalam laporan keempat yang diterbitkan pada 30 Oktober 2026, perusahaan mengoreksi sejumlah informasi mengenai potensi kebocoran data pelanggan.
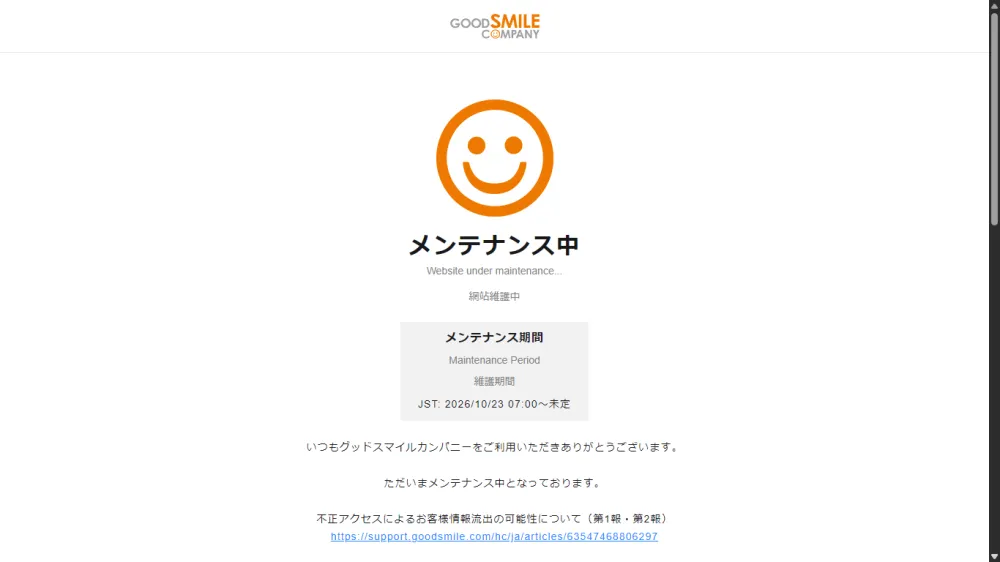
Situs resmi Good Smile Company yang sedang pemeliharaan sistem.
Insiden tersebut pertama kali diketahui pada 23 Oktober 2026 setelah perusahaan menerima pemberitahuan dari penyedia layanan pengembangan dan pemeliharaan sistem. Berdasarkan hasil investigasi, akses tidak sah diperkirakan berlangsung sejak 19 Oktober hingga sebelum 23 Oktober 2026.
Good Smile Company kemudian menutup toko online resminya pada 23 Oktober pukul 07.00 JST untuk menangani insiden tersebut.
Program Berbahaya Ditemukan pada Halaman Pembayaran
Dalam laporan sebelumnya, Good Smile Company mengungkap bahwa program berbahaya ditemukan pada halaman pembayaran kartu kredit di toko online resminya. Program tersebut diketahui terpasang sejak 21 Oktober 2026 pukul 13.55 hingga 23 Oktober pukul 07.00 JST. Perusahaan baru mengetahui informasi tersebut pada 28 Oktober pukul 18.30 JST.
Sebanyak 2.800 pelanggan berpotensi mengalami kebocoran informasi kartu kredit secara lengkap, yang mencakup nama pemegang kartu, nomor kartu 16 digit, tanggal kedaluwarsa, serta kode keamanan atau CVV.
Dari jumlah tersebut, sebanyak 384 pelanggan diketahui telah menyelesaikan transaksi menggunakan kartu kredit. Sementara itu, pelanggan lainnya mencakup mereka yang mencoba melakukan pembayaran tetapi tidak menyelesaikannya, serta pelanggan yang memasukkan produk ke keranjang tanpa melanjutkan proses pembayaran.
Laporan keempat juga mengungkap bahwa 185 pelanggan termasuk dalam kelompok tersebut karena melakukan perubahan informasi kartu kredit yang digunakan untuk pembayaran setelah melakukan pemesanan.
Selain itu, pelanggan yang mencoba mengubah informasi kartu kredit setelah pemesanan tetapi tidak berhasil menyelesaikan prosesnya juga berpotensi mengalami kebocoran data. Namun, perusahaan tidak dapat mengidentifikasi pelanggan dalam kategori tersebut karena sistem tidak menyimpan catatan aktivitas terkait.
Di sisi lain, pelanggan yang hanya masuk ke akun dan memasukkan produk ke keranjang tanpa melanjutkan proses pembayaran diperkirakan tidak mengalami kebocoran informasi kartu kredit.
Sebanyak 402 Ribu Kartu Berpotensi Terekspos Sebagian
Selain kelompok 2.800 pelanggan tersebut, Good Smile Company mengungkap bahwa sebanyak 402.466 kartu kredit berpotensi mengalami paparan sebagian informasi.
Data yang berpotensi terekspos meliputi empat digit terakhir nomor kartu kredit dan tanggal kedaluwarsa. Perusahaan menyatakan belum menemukan indikasi kebocoran nama pemegang kartu maupun kode keamanan kartu dalam kategori ini.
Good Smile Company juga menyebutkan bahwa informasi keanggotaan pelanggan yang terhubung dengan data kartu tersebut tidak mengalami kebocoran. Jumlah pelanggan yang termasuk dalam kategori ini masih dalam proses verifikasi.
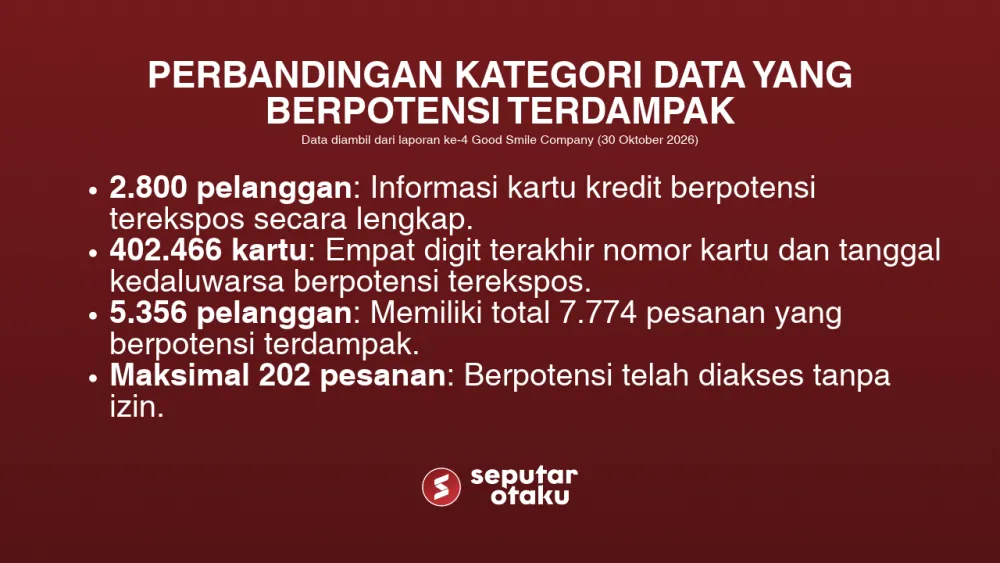
Catatan: Angka-angka tersebut menunjukkan kategori dan tingkat kepastian yang berbeda, bukan jumlah total korban yang dapat dijumlahkan.
Informasi Pesanan 5.356 Pelanggan Berpotensi Berdampak
Dalam laporan keempat pada 30 Oktober 2026, Good Smile Company mengoreksi informasi mengenai potensi kebocoran data pesanan pelanggan yang sebelumnya diumumkan dalam laporan ketiga.
Perusahaan menjelaskan bahwa terdapat 5.356 pelanggan yang memiliki total 7.774 pesanan yang belum selesai diproses untuk pengiriman hingga sekitar 22 Oktober 2026 pukul 23.00 JST.
Informasi yang berpotensi terekspos meliputi nama penerima atau pemesan, alamat pengiriman maupun penagihan, nomor telepon, alamat email, detail pesanan, jumlah transaksi, serta metode pembayaran.
Good Smile Company menyatakan bahwa terdapat maksimal 202 pesanan yang berpotensi telah diakses tanpa izin. Namun, keterbatasan sistem membuat perusahaan tidak dapat memastikan pesanan mana saja yang benar-benar telah dilihat.
Oleh karena itu, seluruh 5.356 pelanggan yang memiliki pesanan dalam cakupan tersebut telah dihubungi melalui email secara individual.
Good Smile Company Perbaiki Kerentanan Sistem
Berdasarkan hasil investigasi, insiden tersebut diduga terjadi akibat eksploitasi kerentanan pada salah satu komponen sistem yang digunakan oleh toko online resmi Good Smile Company. Kerentanan tersebut memungkinkan pihak tidak berwenang memperoleh akses administrator.
Perusahaan menyatakan telah memperbaiki kerentanan yang diduga menjadi penyebab insiden. Good Smile Company juga menonaktifkan dan memperbarui seluruh informasi koneksi antarsistem serta menerapkan langkah-langkah penguatan keamanan tambahan.
Dalam laporan keempat, perusahaan turut menegaskan bahwa kerentanan yang menjadi penyebab insiden bukan merupakan kerentanan PHP yang baru-baru ini dilaporkan.
Good Smile Company telah menyampaikan laporan kepada Komisi Perlindungan Informasi Pribadi Jepang (Personal Information Protection Commission). Perusahaan juga berencana melanjutkan pelaporan kepada perusahaan penerbit kartu kredit dan penyedia layanan pembayaran.
Hingga laporan keempat diterbitkan, toko online resmi Good Smile Company masih ditutup sementara. Perusahaan menyatakan bahwa layanan tersebut baru akan dibuka kembali setelah keamanan sistem dipastikan.
Pelanggan Diminta Mewaspadai Penipuan
Good Smile Company memperingatkan bahwa informasi yang berpotensi terekspos dapat disalahgunakan untuk melakukan penipuan maupun penyamaran identitas. Pelanggan diminta mewaspadai email, panggilan telepon, dan SMS mencurigakan yang mengatasnamakan perusahaan, instansi pemerintah, maupun lembaga keuangan.
Perusahaan mengimbau pelanggan untuk tidak menanggapi pesan dari pengirim yang tidak dikenal dan menghindari mengeklik tautan mencurigakan.
Khusus pelanggan yang telah menerima pemberitahuan mengenai potensi kebocoran informasi kartu kredit, mereka diminta memeriksa riwayat transaksi dan segera menghubungi penerbit kartu apabila menemukan aktivitas yang tidak dikenal.
Di sisi lain, Good Smile Company menyampaikan bahwa pesanan yang telah diterima untuk pengiriman Oktober 2026 serta produk pre-order akan tetap diproses dan dikirim secara bertahap meskipun toko online masih ditutup sementara.
Pelanggan yang mengalami kendala pembayaran ulang akibat penutupan situs, termasuk transaksi kartu kredit maupun PayPal, diminta menghubungi Customer Support. Perusahaan memastikan pesanan tersebut tidak akan dibatalkan secara otomatis.
Editor: Muhammad Zaki
Rekomendasi
Peternakan Kuda Gold Ship Batasi Kunjungan Akibat Lonjakan Penggemar Umamusume Pretty Derby
3 months ago
Kemenangan Korea Lawan Pembajakan Konten Digital
1 year ago
Figur Yae Miko 1/7 Scale Resmi Dirilis, Koleksi Wajib bagi Penggemar Genshin Impact
1 year ago
Pasangan Ini Gelar Pernikahan Sambil Cosplay Anime Evangelion
4 years ago
Komentar
0 komentar di artikel ini
Komentar memakai akun Mokultur agar moderasi dan identitas komunitas tetap rapi.